Інтернет-магазин може перестати приймати замовлення саме під час вечірнього піка, а особистий кабінет не відкритися в день оплати рахунків. Зовні ситуація нагадує звичайний технічний збій, коли сторінки завантажуються повільно, застосунок видає помилку, клієнти не можуть авторизуватися. Проте під час атаки захист від DDOS має відокремити справжніх користувачів від величезного потоку шкідливих запитів. Без такого фільтра ресурси сервера або пропускна здатність каналу швидко вичерпуються.
Звідки береться надмірний трафік
Зловмисники використовують мережу заражених комп’ютерів, серверів, камер, роутерів та інших пристроїв. За командою вони одночасно починають звертатися до обраного ресурсу. Потік може виглядати як тисячі звичайних запитів, тому блокування однієї IP-адреси проблему не розв’язує.
Не кожен стрибок відвідуваності означає атаку. Реклама, розпродаж або важлива новина також можуть привести на сайт багато людей. Різниця полягає у структурі трафіку та поведінці відвідувачів. Система захисту аналізує ці ознаки й помічає нетипову активність.
Атаки відрізняються за метою та способом навантаження:
- об’ємні забивають інтернет-канал великим потоком даних;
- мережеві надсилають безліч пакетів і виснажують ресурси обладнання;
- атаки на рівні застосунку імітують звернення до сторінок, пошуку чи авторизації;
- DNS-атаки заважають браузеру знайти адресу потрібного ресурсу;
- комбіновані поєднують кілька сценаріїв і змінюють їх у процесі.
Останній варіант особливо складний. Щойно технічна команда блокує один тип запитів, зловмисники переходять до іншого.
Чим кілька годин простою обертаються для компанії
Першими проблему помічають клієнти. Вони оновлюють сторінку, повторюють оплату, телефонують до підтримки або йдуть до конкурента. Працівники бачать, що CRM повільно працює, замовлення не надходять, корпоративні сервіси втрачають зв’язок.
Наслідки залежать від того, який ресурс атакували:
- інтернет-магазин втрачає замовлення й уже оплачений рекламний трафік;
- фінансовий сервіс не проводить платежі та не показує баланс;
- служба доставки не приймає заявки й не оновлює статуси;
- виробнича компанія втрачає доступ до віддалених систем;
- контакт-центр отримує шквал дзвінків від роздратованих клієнтів;
- IT-команда відкладає планові завдання та займається аварійним відновленням.
Навіть після завершення атаки робота не відразу повертається до звичного ритму. Потрібно перевірити системи, обробити накопичені звернення, розібратися з повторними платежами та відповісти клієнтам.
Як трафік проходить очищення
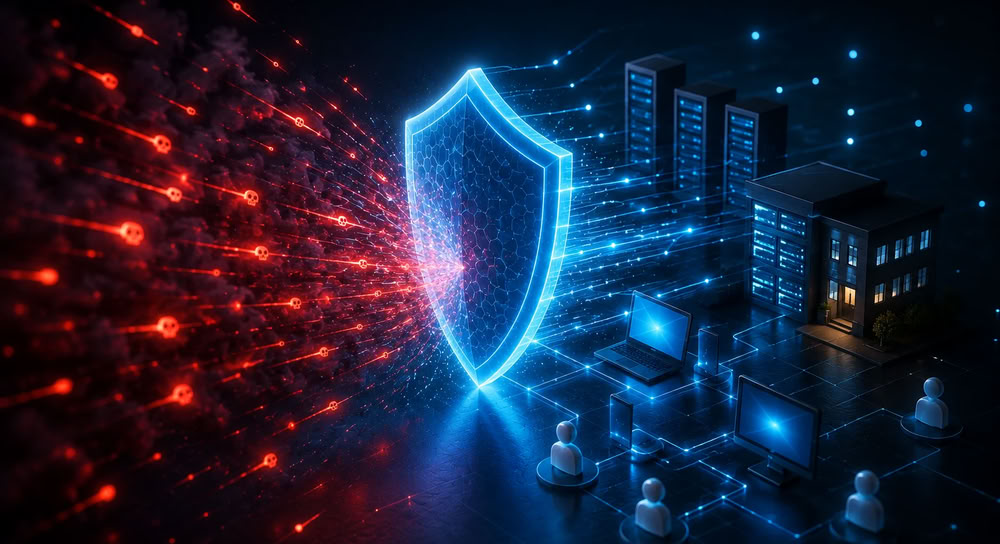
AntiDDoS від Київстар підключається до інтернет-каналу оператора. Після запуску сервіс протягом 14–30 днів вивчає звичайний трафік клієнта, його обсяг, структуру та характерні коливання. Це допомагає системі відрізняти реальний сплеск від підозрілої активності.
Коли з’являється відхилення, потік автоматично спрямовується на очищення. Нормальні запити доходять до сайту чи сервера, шкідливі блокуються раніше, ніж встигнуть перевантажити ресурс. Втручання оператора для кожного інциденту не потрібне.
Рішення Київстар побудоване на FortiDDoS від Fortinet і протидіє атакам на 3, 4 та 7 рівнях моделі OSI. Система перевіряє пакети, аналізує поведінку трафіку, контролює DNS-запити та формує звітність про зафіксовані події.
DDoS-атаку простіше пережити, коли очищення трафіку запускається автоматично, а працівники заздалегідь знають свої дії. Захист не варто відкладати до першого масштабного збою, адже під час інциденту часу на спокійне налаштування системи вже не буде.